长期使命 0:29
让 Agent 值得企业托付
企业敢把重要工作交给 Agent 吗?这是我们立志长期解决的问题。
品牌愿景 · Alpha,目标尚未实现
面向 Coding 与 DevOps AI 智能体的安全审批与状态恢复平面
精确请求审批 · 结果未知时先查询 · 可校验的签名证据
Alpha。 让 Agent 值得企业托付是我们的长期使命。当前从范围受限的 GitHub PR 试点开始,不提供普遍的 exactly-once 或生产就绪保证。
使命 · 原理 · 实证
观看全部影片 →长期使命 0:29
企业敢把重要工作交给 Agent 吗?这是我们立志长期解决的问题。
品牌愿景 · Alpha,目标尚未实现
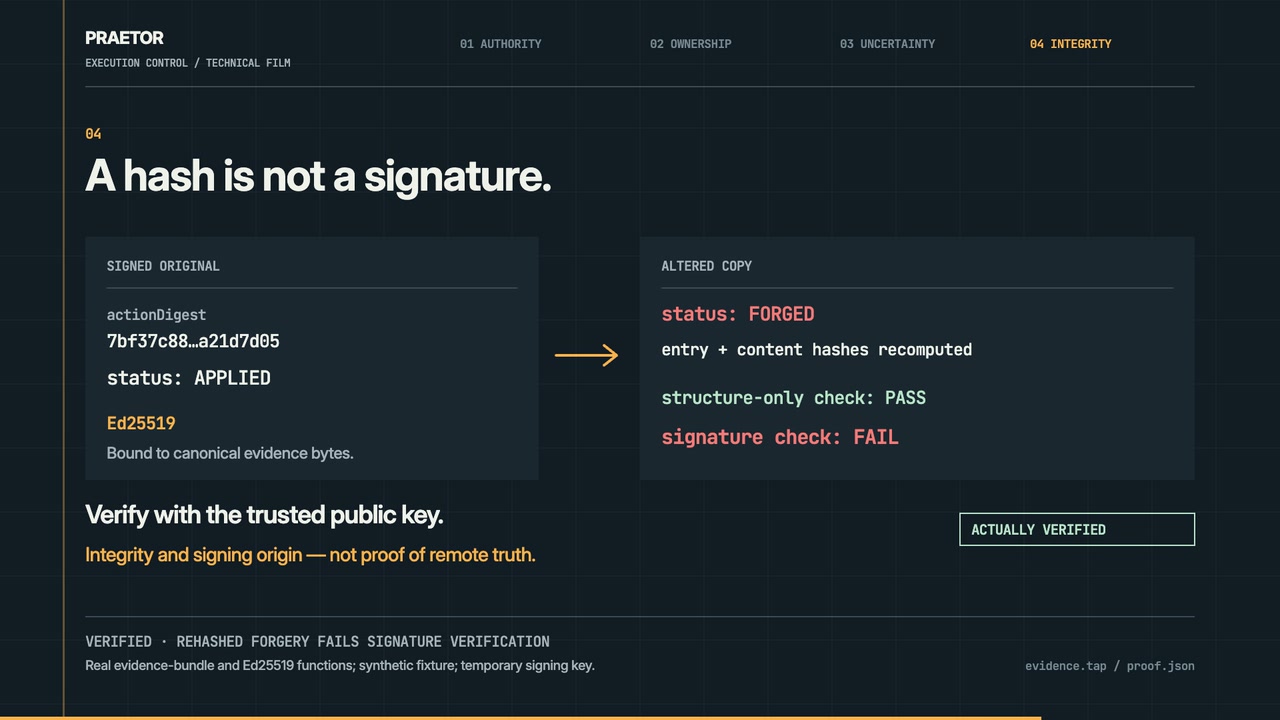
技术原理 1:58
精确请求授权、过期执行者隔离、未知结果处理,以及被篡改证据的签名校验。
机制示意 · 分项测试,含内存仓库与模拟 HTTP
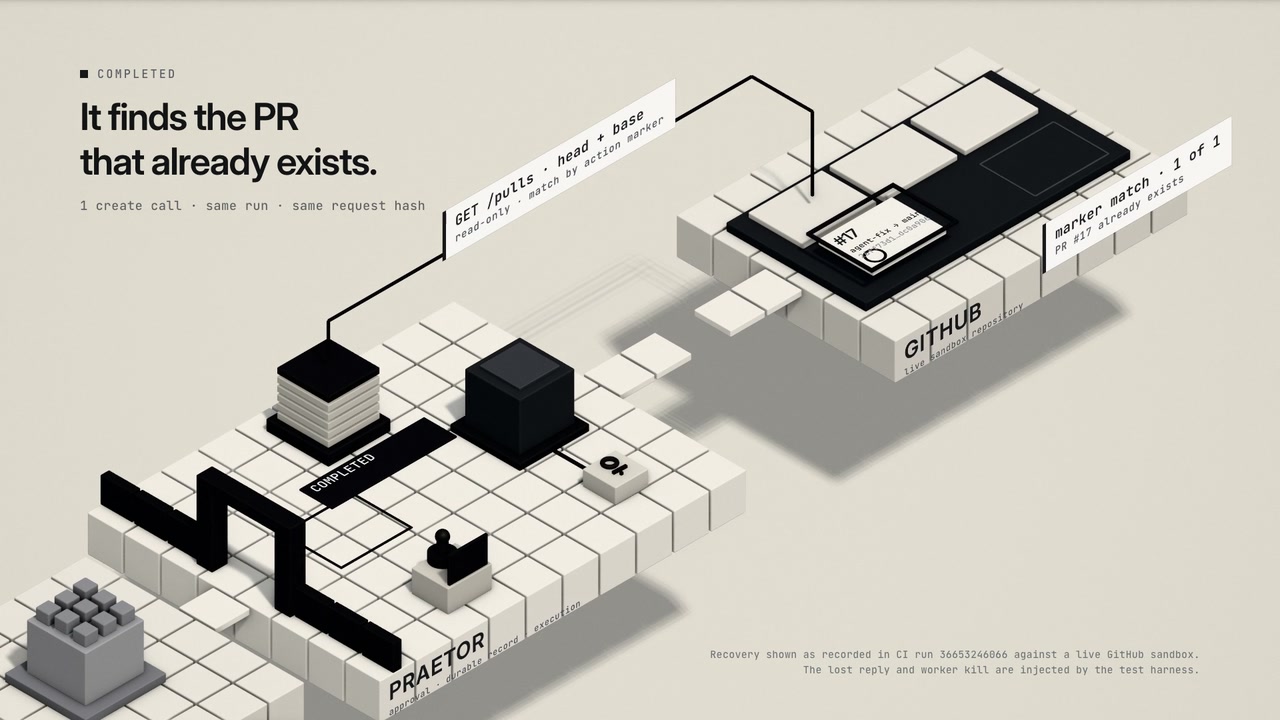
真实 API 实验 0:38
真实 GitHub API、Gateway 和 PostgreSQL:注入响应丢失并重启 worker,查询找回已创建的 PR。
CI 记录的动画重现 · 故障注入,无 LLM 参与,非生产事故
影片为英文画面文字与器乐配乐,无口播;播放器提供英文字幕,文字版附中文摘要。
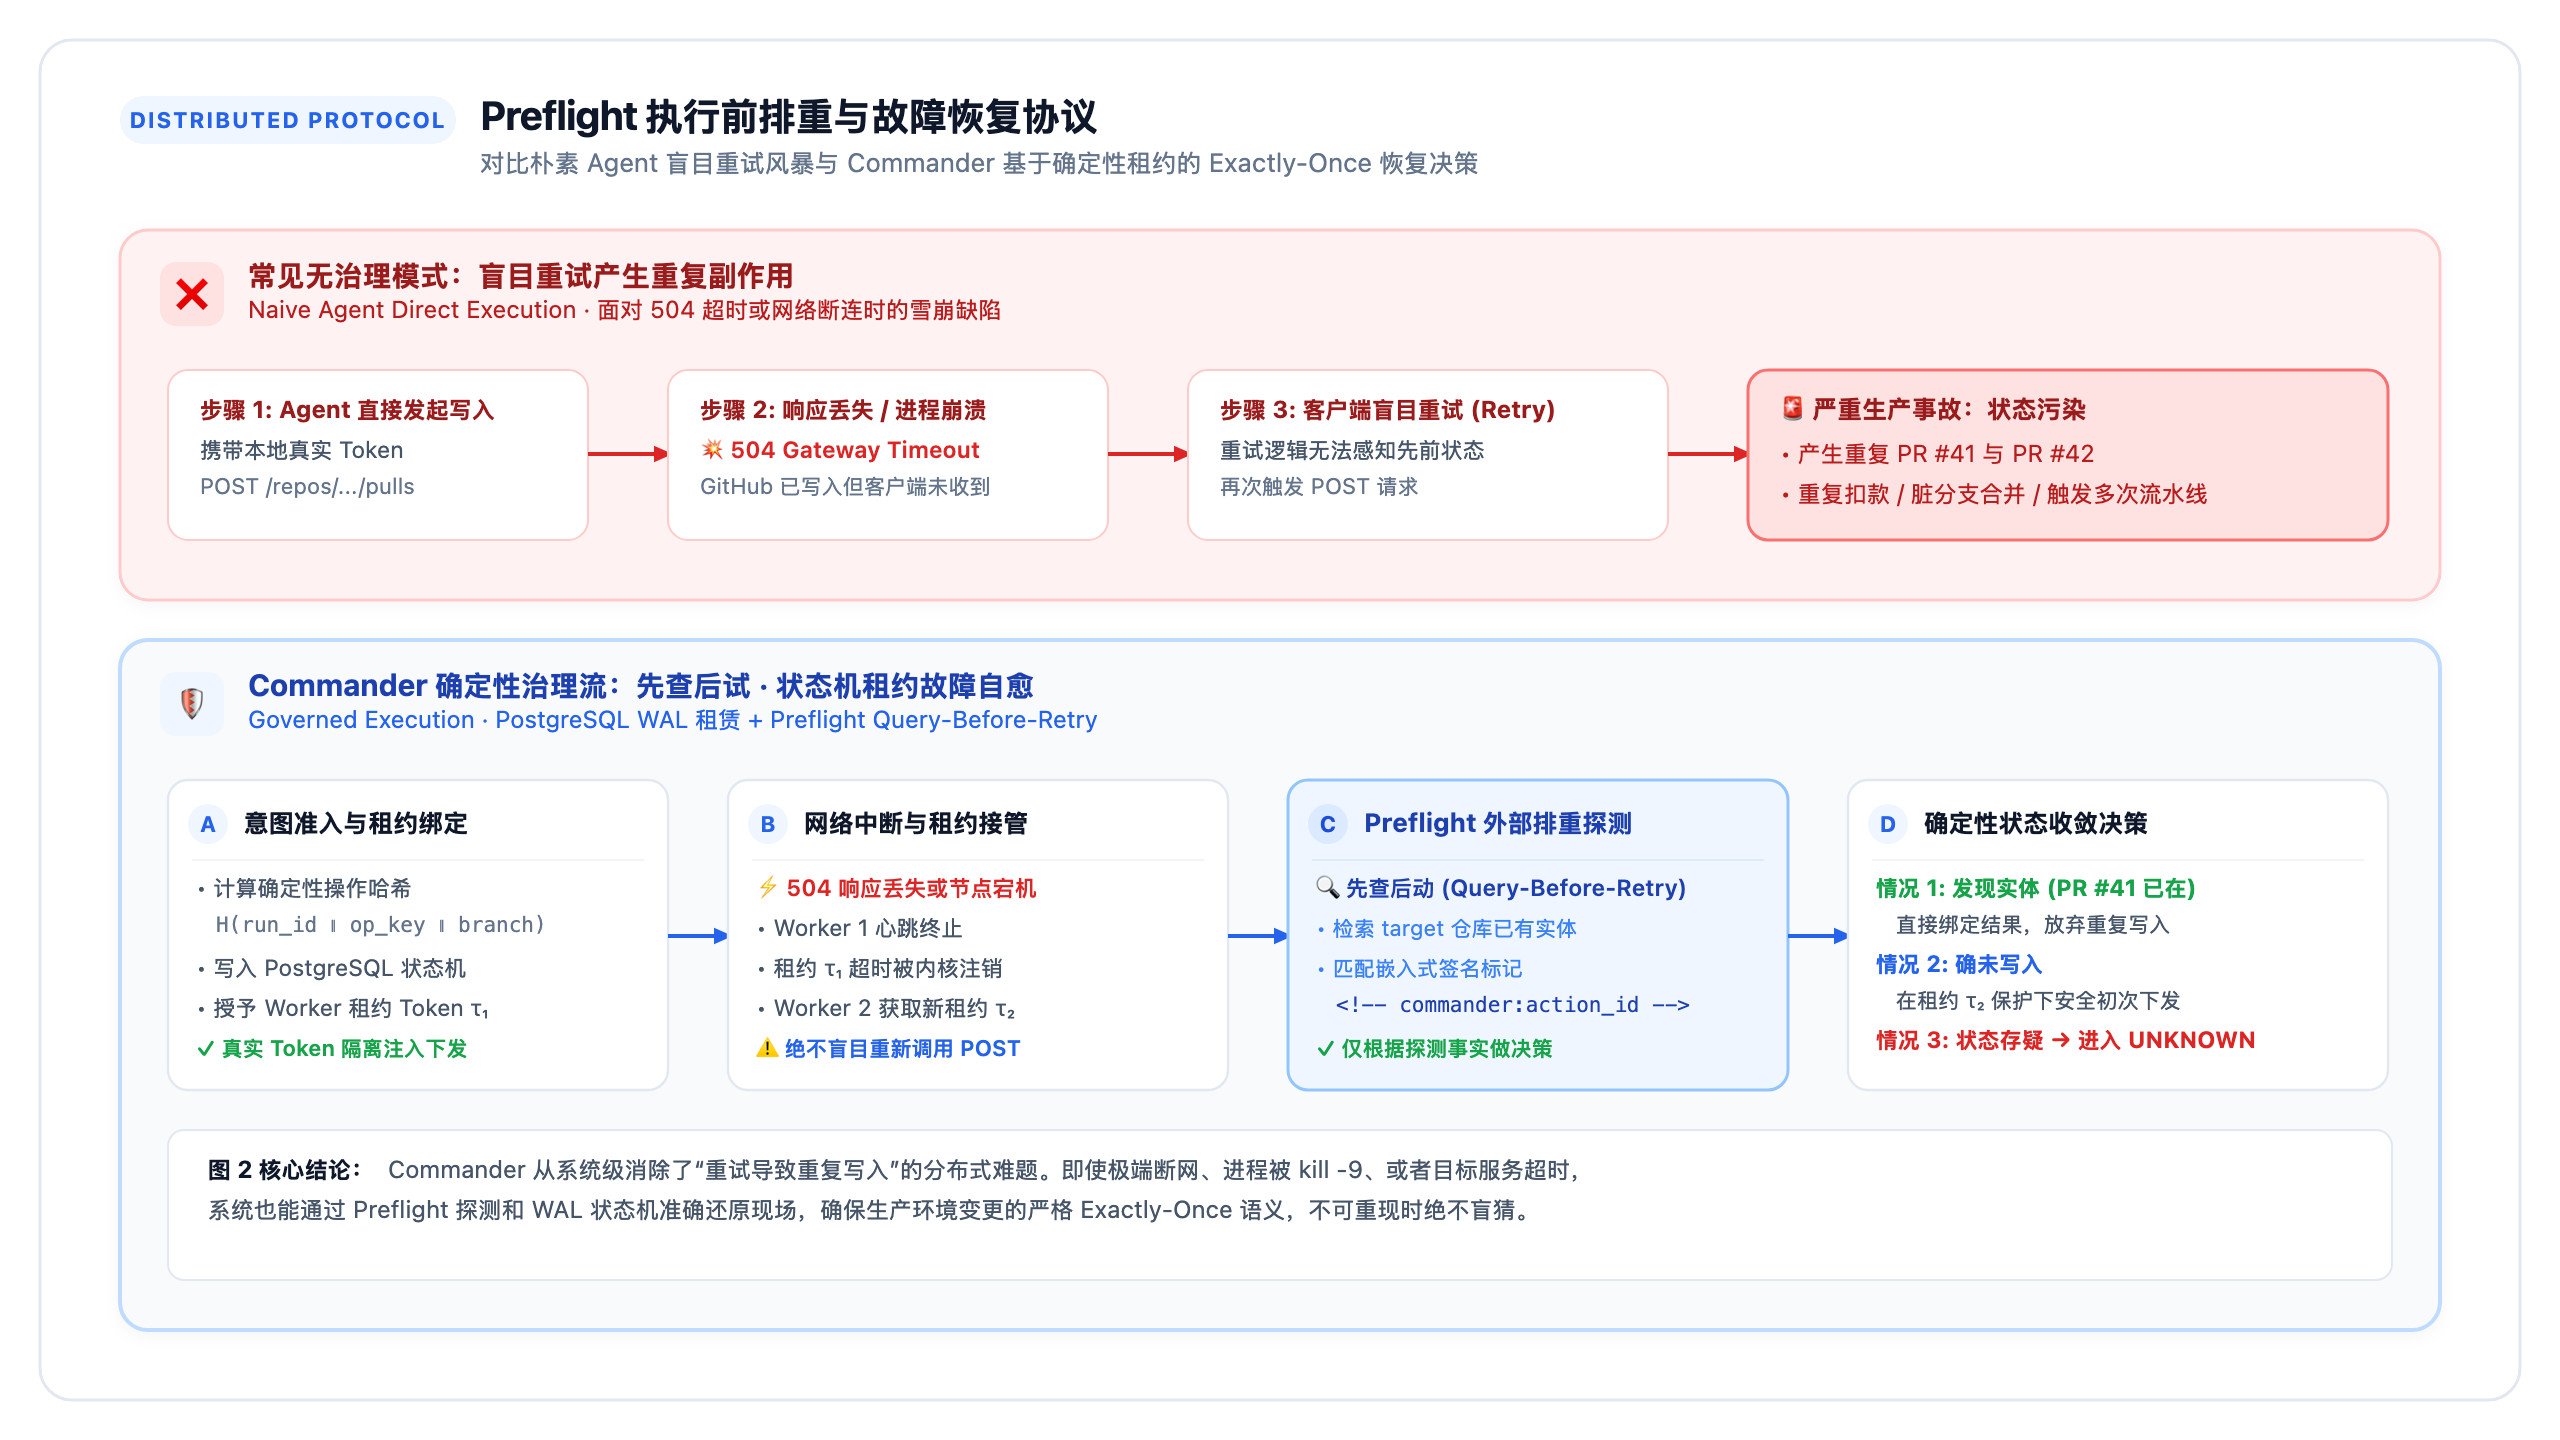
自主智能体正在迅速接管关键生产任务:修改代码库、提交 Pull Request、运行数据库迁移以及配置云端基础设施。然而,当智能体发起外部写操作时,网络超时、连接断开或节点崩溃会使系统陷入无法确认的不确定状态:该写入究竟是否已经发生?被执行了几次?提交了什么载荷?
盲目重试会导致重复的 PR、多次重复扣款/计费或底层状态污染;而直接放弃又会留下悬空的外部孤立副作用。
Praetor 围绕这一问题构建执行控制机制:在智能体外部记录获批请求与执行状态,通过适配器的结果查询判断动作是否已经生效,证据不足时保留 UNKNOWN。恢复能力取决于具体适配器、远端查询语义和部署配置。
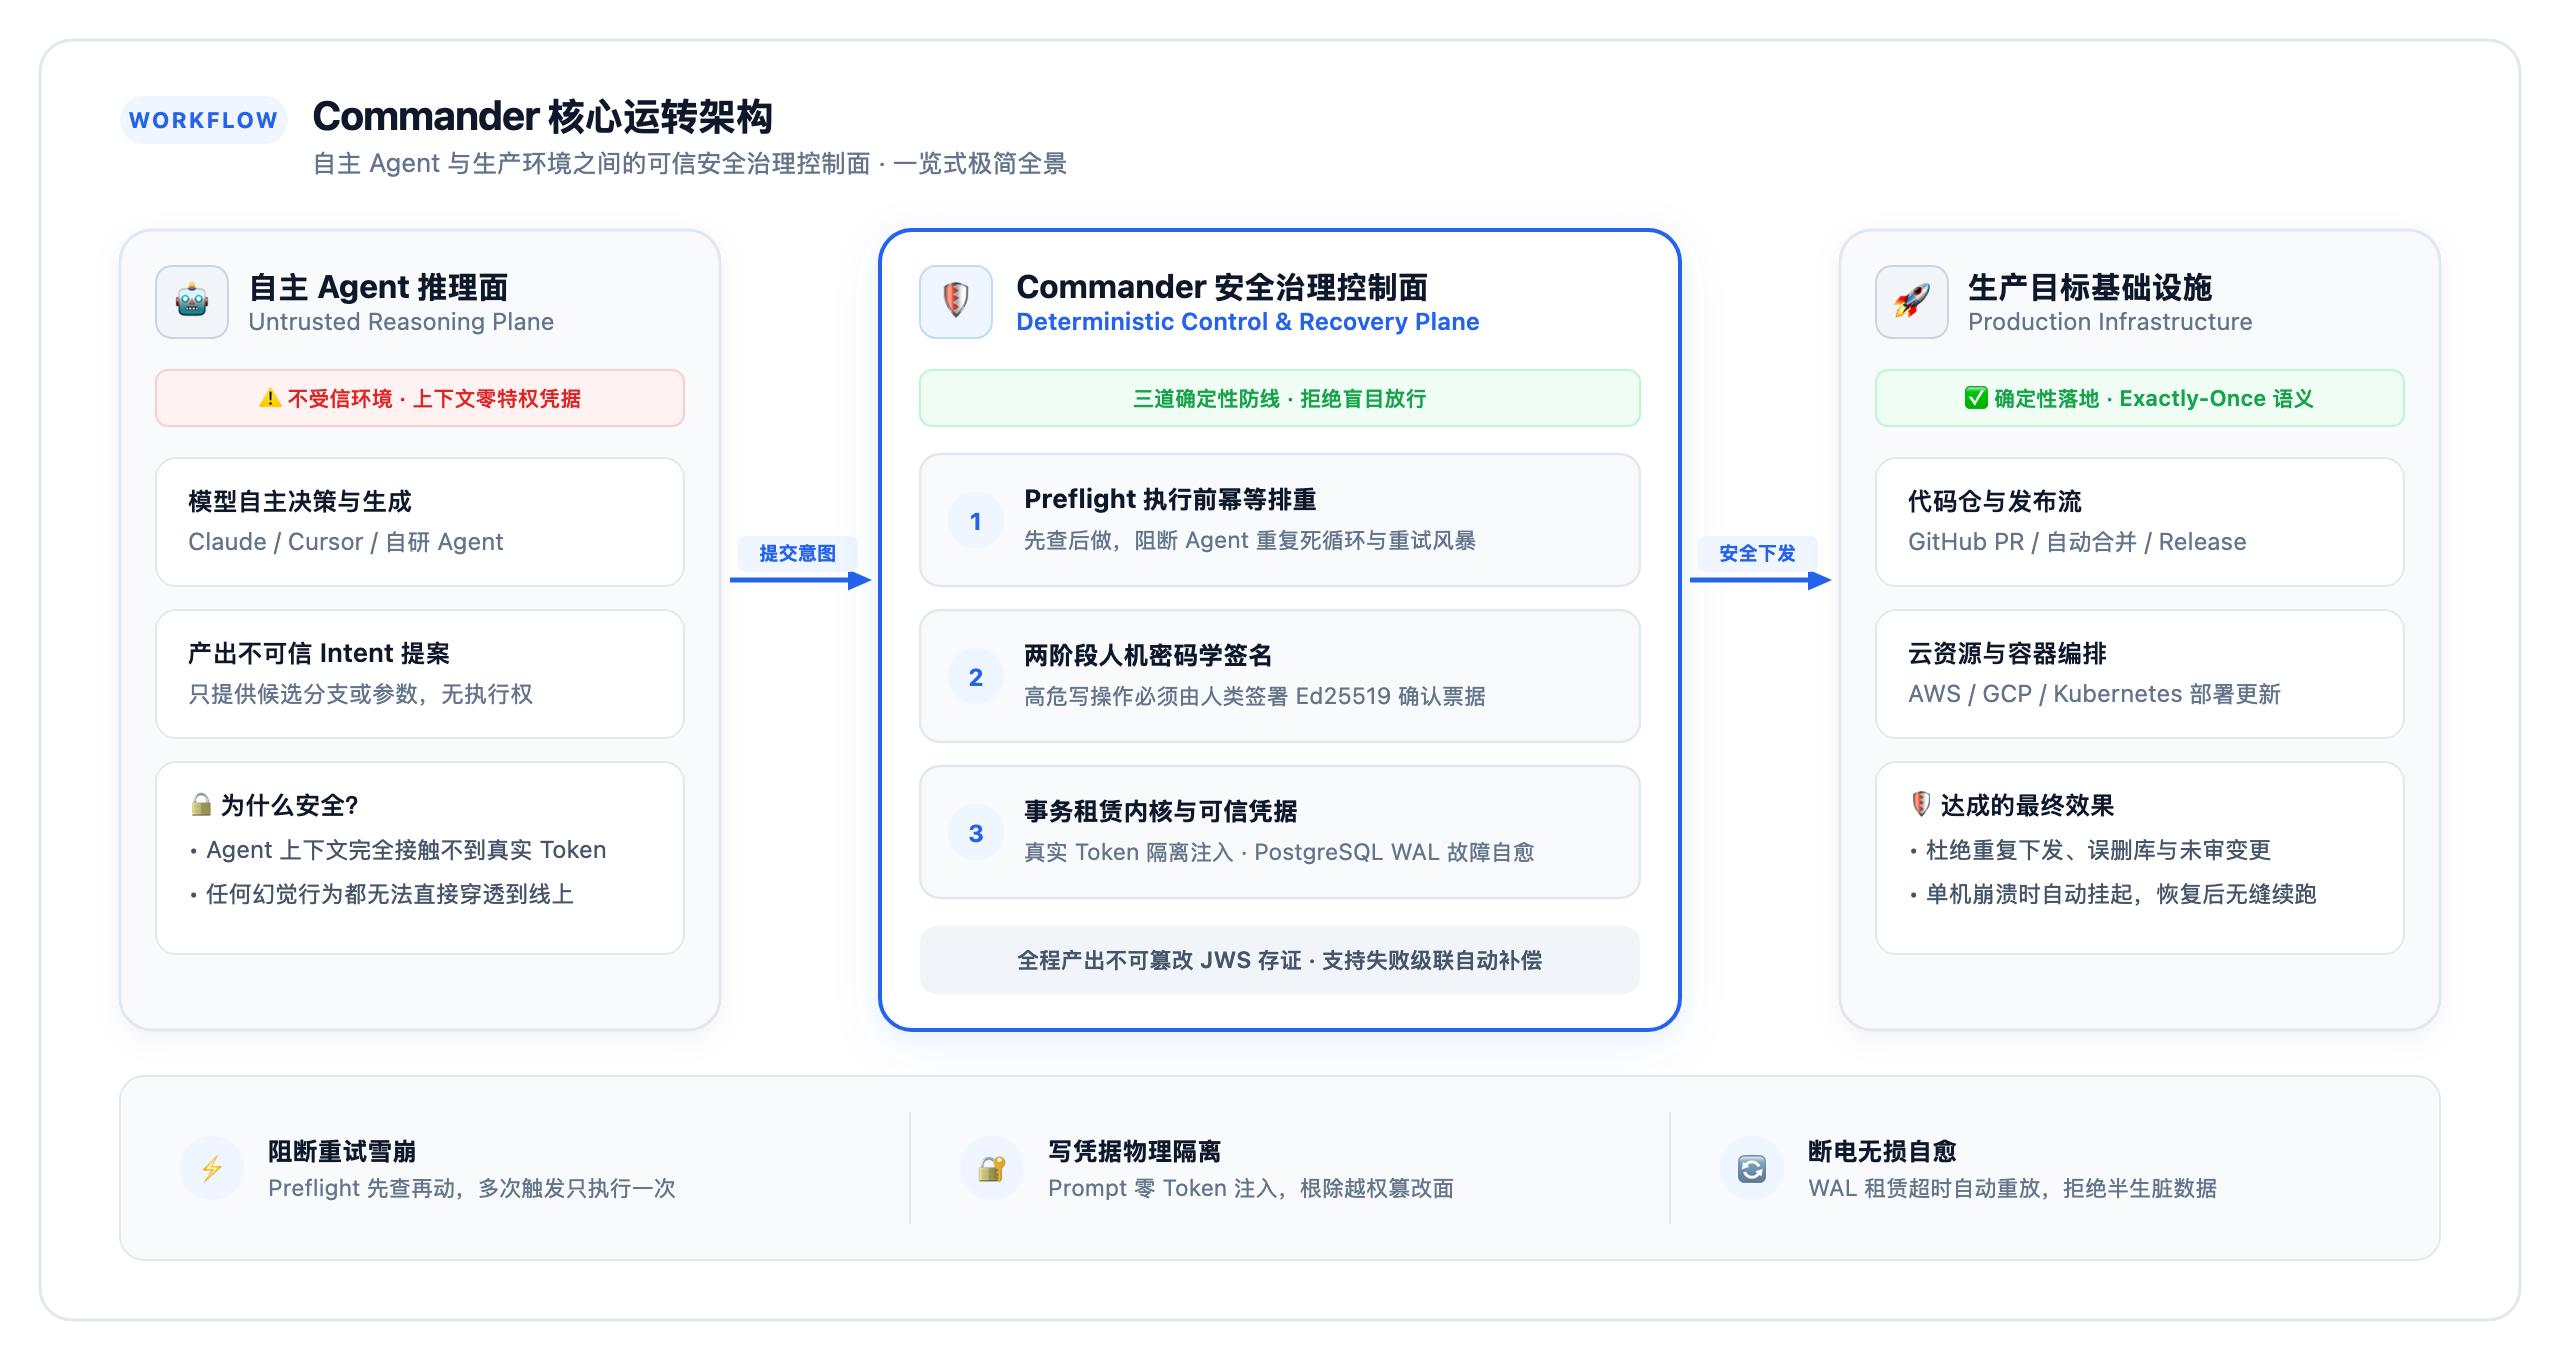
   ┌────────────────────────────────────────────────────────┐
   │             AI 智能体框架与大语言模型                  │
   │  Claude Code · Cursor · OpenAI Agents · LangGraph      │
   └──────────────────────────┬─────────────────────────────┘
                              │ 1. 提议变更(智能体不直接持有写权限凭据)
                              ▼
   ┌────────────────────────────────────────────────────────┐
   │             Praetor 治理与恢复控制面                 │
   │  ┌─────────────────────────┐ ┌──────────────────────┐  │
   │  │ 重试前查询 (适配器相关) │ │ 人类双阶段密码学审批 │  │
   │  │ (Query-Before-Retry)    │ │ (Cryptographic Hash) │  │
   │  └─────────────────────────┘ └──────────────────────┘  │
   │  ┌─────────────────────────┐ ┌──────────────────────┐  │
   │  │ 持久化 PostgreSQL 内核  │ │ 防篡改数字签名存证   │  │
   │  │ (崩溃安全 Step Lease)   │ │ (Ed25519 signatures) │  │
   │  └─────────────────────────┘ └──────────────────────┘  │
   └──────────────────────────┬─────────────────────────────┘
                              │ 2. 受治理执行与另行授权的补偿
                              ▼
   ┌────────────────────────────────────────────────────────┐
   │             外部基础设施与目标系统                     │
   │    GitHub (PR/Issue) · Kubernetes · 云端基础资源       │
└────────────────────────────────────────────────────────┘深入阅读工程长文:为什么智能体的外部写操作不能盲目重试?。
| 核心挑战 | 传统智能体朴素执行 | Praetor 受治理执行 |
|---|---|---|
| 响应丢失(如创建 PR 时遭遇 504 网关超时) | 重新规划或盲目重试 → 产生重复 PR 与脏变更 | Preflight 执行前排重:基于操作身份查询远端结果;恢复取决于适配器的查询语义 |
| 节点中途崩溃 | 状态丢失或归零重跑,留下不可控的外部副作用 | 持久化 PostgreSQL 内核:回收过期租约;存在未决副作用时等待对账 |
| 凭据暴露风险 | 智能体进程直接持有写权限 API Token / SSH 密钥 | 严格职责边界:在所配置的试点路径中,智能体提议动作,适配器凭据保留在 worker 侧 |
| 人类审批确认 | 纯文本确认或无约束的按钮点击 | 密码学参数绑定:审批不可变锁定请求内容摘要与策略快照 |
| 审计与存证归因 | 终端易失日志,事后不可归因 | Ed25519 签名存证:签名证据可通过可信公钥验证完整性与签署来源 |
| 回滚与撤销 | 依赖临时补丁脚本,常常无法安全回滚 | 受治理的补偿机制:要求独立的人类授权绑定与专属收据 |
| 体验路径 | 执行命令 | 验证的核心能力 |
|---|---|---|
| 1. 零依赖轻量演示 | pnpm demo:l4-a | 多智能体协作决策、5 大质量门禁、纯内存执行(无需配置 API Key) |
| 2. 真实大模型代码审查 | pnpm exec tsx packages/core/src/cliEntry.ts review --commit HEAD --real --provider=openai | 针对你的 Git 变更进行只读审查,通过配置的质量门禁输出专业报告 |
| 3. 交互式 Web 控制台 | pnpm gui | 在本地 :5173 启动控制台:查看拓扑流向、DLQ 死信队列与人工审批流 |
| 4. 受治理动作离线测试 | pnpm test:github:offline | 130 项离线契约断言,验证幂等排重与网络丢包恢复逻辑 |
from commander import CommanderClient

async with CommanderClient(base_url="http://127.0.0.1:4000", api_key="cmd-...") as client:
    # 零模型消耗的拓扑智能规划
    plan = await client.plan("审查代码库安全漏洞并提议修复方案")
    print(f"推荐拓扑: {plan.topology} ({plan.estimated_steps} 步,预估预算: ${plan.estimate.cost_budget_usd:.2f})")

    # 执行任务并通过 5 层质量门禁检验
    result = await client.run("审查认证模块 diff 并提议热修复")
print(f"状态: {result.status} — {result.summary}")from commander import CommanderGatewayClient, ProposeActionInput
async with CommanderGatewayClient(base_url="http://127.0.0.1:4000", api_key="cmd-...") as gateway:
# 提议带有幂等排重保障的外部写操作
action, replay, accepted = await gateway.propose_action(
ProposeActionInput(
source="coding-agent",
destination="github://octo-org/repo",
effect_type="github.pullRequestCreate",
args={"title": "fix: prevent token replay", "head": "fix-auth", "base": "main"},
idempotency_key="0191ec4d-91b4-7b98-b80c-7b897914e1a0",
)
)
print(f"动作 ID: {action.run_id}, 状态: {action.state}, 审批决策: {action.decision.effect}")支持任意标准 MCP 客户端(Claude Code、Cursor、Windsurf、LangGraph、OpenAI Agents SDK 等):
{
  "mcpServers": {
    "commander": {
      "command": "commander-mcp-server",
      "env": {
        "PRAETOR_ACTION_GATEWAY_URL": "http://127.0.0.1:4000",
        "PRAETOR_API_KEY": "cmd-..."
      }
    }
  }
}Praetor 构建了坚固的执行织网,将智能体的不受信推理与底层生产变更彻底解耦:
SINGLE, CHAIN, DISPATCH, ORCHESTRATOR, REVIEW)。Praetor 当前处于 Alpha 阶段,提供两条严密的评估路径:
/v1 服务端路径 (apps/api → @praetor/kernel Postgres → worker-plane + effect-broker)。| 页面 | 说明 |
|---|---|
| 快速入门 | 安装依赖、运行模拟演示、启动交互界面 |
| CLI 命令行参考 | 每个命令、子命令与配置参数的详尽参考 |
| HTTP API 接口 | 端点定义、身份认证机制与 /v1 Gateway 协议 |
| 配置参考 | 环境变量字典与后端存储选型 |
| 工具体系 | 18 个内置工具、权能分级与 MCP 过滤机制 |
| 模型提供商 | 25+ 供应商环境变量、故障转移链与模型分层 |
| MCP 协议支持 | stdio MCP 服务集成、工作模式与命令安全白名单 |
| Web 控制台 | 控制台路由、启动方式与审批流 |
| 架构设计 | 拓扑路由、质量门禁与 V2 控制面全景 |
| 工作流自动化 | 工作流编排、调度器、Webhook 与后台任务 |
| 核心包生态 | Workspace 模块划分、TS/Python SDK 与插件架构 |
| SDK 概览 | Python / TypeScript 客户端接入指南 |
| 生产部署 | 部署方案、Docker Compose 与环境要求 |
| 运维与回滚 | 健康检查、监控指标与安全回滚边界 |
| 安全与合规 | 身份认证、沙箱机制、受治理写入与安全免责声明 |
| 故障排查 | 常见错误排查与修复方案 |
| 性能基准 | 基准测试范围与客观度量边界 |
| 支持与边界 | 当前支持能力与诚实的技术边界声明 |
连接真实客户数据或第三方写工具前,请务必详阅 安全体系与隐私保护。